
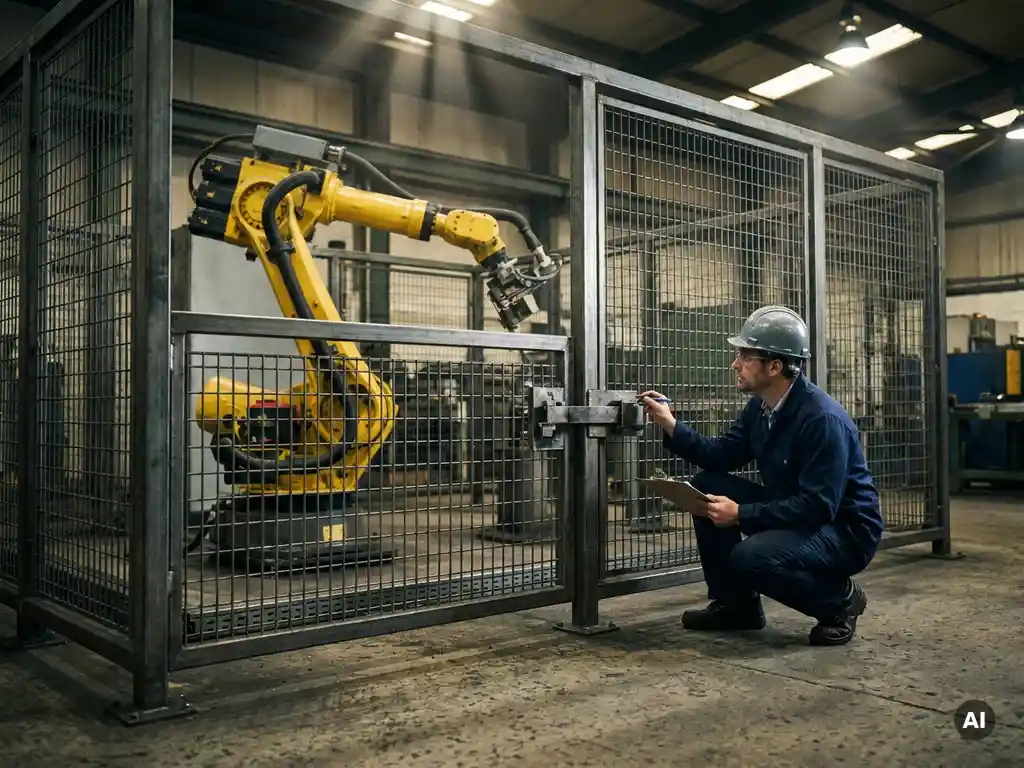
Een machineveiligheidsanalyse voor een robotcel voer je uit door systematisch alle gevaren te identificeren, de bijbehorende risico’s te beoordelen en vervolgens maatregelen te treffen die die risico’s tot een aanvaardbaar niveau terugbrengen. Dit proces volgt een vaste methodiek die is vastgelegd in Europese normen en is verplicht voor elke robotcel voordat die in gebruik wordt genomen. Hieronder beantwoorden we de meest gestelde vragen over dit onderwerp, van toepasselijke normen tot de praktische doorlooptijd.
Welke normen gelden voor de veiligheid van een robotcel?
Voor de veiligheid van een robotcel gelden in Europa primair de Machinerichtlijn (2006/42/EG) en de opvolger daarvan, de Machineverordening (EU) 2023/1230, die in 2027 van kracht wordt. Aanvullend zijn de normen ISO 10218-1 en ISO 10218-2 bepalend voor de veiligheid van industriële robots en hun integratie in een cel. Voor samenwerkende robots (cobots) geldt ook ISO/TS 15066.
Naast deze specifieke robotnormen zijn er horizontale veiligheidsnormen die altijd meespelen. De meest relevante zijn:
- ISO 12100 voor de algemene risicobeoordelingsmethodiek
- EN ISO 13849-1 voor de functionele veiligheid van besturingssystemen
- IEC 62061 als alternatief voor veiligheidsgerelateerde elektrische besturingen
- EN ISO 13857 voor veiligheidsafstanden bij gevaarlijke zones
Het voldoen aan deze normen is niet vrijblijvend. Ze vormen de basis voor de CE-markering die een robotcel nodig heeft voordat hij in gebruik mag worden genomen. Bij veiligheidsgerelateerde softwareontwikkeling houden wij standaard rekening met deze normering, zodat de besturing en de veiligheidsanalyse naadloos op elkaar aansluiten.
Wat is het verschil tussen een risicoanalyse en een risicobeoordeling?
Een risicoanalyse is het proces van gevaren identificeren en de ernst en waarschijnlijkheid van die gevaren bepalen. Een risicobeoordeling is het bredere geheel: dat omvat de risicoanalyse én de stap waarbij je beoordeelt of de gevonden risico’s acceptabel zijn. Kortom, de risicoanalyse is een onderdeel van de risicobeoordeling.
In de praktijk worden de termen vaak door elkaar gebruikt, maar het onderscheid is relevant bij het naleven van normen. ISO 12100 definieert de risicobeoordeling als een iteratief proces met drie fasen: risicoanalyse, risico-evaluatie en risicovermindering. Pas als na de risicovermindering opnieuw wordt beoordeeld of het restrisico aanvaardbaar is, is de cyclus volledig doorlopen.
Voor een robotcel betekent dit dat je niet klaar bent na het opstellen van een lijst met gevaren. Je moet ook aantonen dat de genomen maatregelen effectief zijn en dat het resterende risico binnen de normatieve grenzen valt. Dat maakt de risicobeoordeling een documentatieverplichting, niet alleen een interne exercitie.
Welke stappen doorloop je bij een machineveiligheidsanalyse voor een robotcel?
Een machineveiligheidsanalyse voor een robotcel doorloopt zes opeenvolgende stappen: het bepalen van de grenzen van de machine, het identificeren van gevaren, het inschatten van risico’s, het evalueren of risico’s aanvaardbaar zijn, het treffen van maatregelen en het documenteren van het restrisico. Dit is de methodiek zoals ISO 12100 die voorschrijft.
Concreet ziet het proces er als volgt uit:
- Grensbepaling: Stel vast wat de robotcel omvat, inclusief alle levensfasen zoals installatie, normaal gebruik, onderhoud en ontmanteling.
- Gevarenidentificatie: Breng alle gevaren in kaart, zowel mechanisch als elektrisch, thermisch en ergonomisch.
- Risicoschatting: Bepaal voor elk gevaar de ernst van mogelijke schade en de kans dat dit gevaar zich voordoet.
- Risico-evaluatie: Beoordeel of het geschatte risico acceptabel is op basis van de toepasselijke normen.
- Risicovermindering: Tref maatregelen volgens de hiërarchie: eerst inherent veilig ontwerpen, dan beveiligingen aanbrengen, dan gebruikersinformatie toevoegen.
- Documentatie: Leg het volledige proces vast in een technisch dossier als onderbouwing voor de CE-markering.
Na elke maatregel start de cyclus opnieuw: nieuwe gevaren kunnen zijn ontstaan door de gekozen oplossing, en het restrisico moet opnieuw worden beoordeeld.
Welke gevaren zijn specifiek voor een robotcel?
Robotcellen kennen een aantal gevaren die bij conventionele machines minder of anders aanwezig zijn. De meest kenmerkende zijn de grote en onvoorspelbare bewegingsruimte van de robotarm, hoge snelheden gecombineerd met aanzienlijke krachten, en de risico’s die ontstaan bij het samenwerken van mens en robot in gedeelde werkruimten.
Specifieke gevaren die bij een robotcel extra aandacht verdienen, zijn:
- Beknelling en botsing: Een robotarm kan een operator raken of insluiten, ook buiten het directe werkgebied.
- Vallende lasten: Bij een stroomuitval of noodstop kan een grijper zijn lading loslaten.
- Onverwacht herstarten: Na een noodstop of onderhoud kan de robot opnieuw starten als de vergrendeling niet correct is uitgevoerd (LOTO-procedure).
- Spattend materiaal of vloeistoffen: Bij bewerkingsrobots kunnen spanen, lassen of reinigingsvloeistoffen gevaarlijk zijn buiten de cel.
- Cobot-specifieke risico’s: Bij samenwerkende robots zonder hekken zijn klemgevaren tussen robot en vaste constructies extra kritisch, ook bij lage snelheden.
Robotisering introduceert bovendien gevaren die pas zichtbaar worden bij ongewone situaties, zoals bij het inleren van de robot of het oplossen van een storing. Juist die situaties worden in een veiligheidsanalyse vaak onderschat.
Wanneer is een onafhankelijke veiligheidsanalyse verplicht?
Een onafhankelijke veiligheidsanalyse is verplicht wanneer een robotcel wordt geclassificeerd als een samengestelde machine of als de integrator een nieuwe machine op de markt brengt. In die gevallen schrijft de Machinerichtlijn voor dat een technisch dossier wordt opgesteld en dat de risicobeoordeling aantoonbaar en gedocumenteerd is. Een interne beoordeling volstaat juridisch, maar een onafhankelijke partij verhoogt de betrouwbaarheid en aantoonbaarheid aanzienlijk.
Daarnaast zijn er situaties waarbij een onafhankelijke analyse sterk aan te raden is, ook als er geen strikte verplichting bestaat:
- Bij complexe of niet-standaard robotcellen waarbij de gevaren moeilijk intern in te schatten zijn
- Bij cobottoepassingen zonder fysieke afscherming, waarbij de risicobeheersing volledig op de besturing rust
- Bij ingrijpende wijzigingen aan een bestaande robotcel, waardoor de oorspronkelijke CE-markering vervalt
- Bij toepassingen in sectoren met aanvullende regelgeving, zoals de voedingsmiddelen- of farmaceutische industrie
Wil je weten of jouw situatie een onafhankelijke analyse vereist? Neem contact met ons op voor een vrijblijvende eerste beoordeling.
Hoe lang duurt een machineveiligheidsanalyse voor een robotcel?
Een machineveiligheidsanalyse voor een robotcel duurt gemiddeld tussen de twee en tien werkdagen, afhankelijk van de complexiteit van de cel, de beschikbaarheid van technische documentatie en de fase waarin de analyse plaatsvindt. Een eenvoudige cel met standaardcomponenten en goede documentatie is sneller te beoordelen dan een maatwerksysteem met meerdere robots en gedeelde werkruimten.
De doorlooptijd wordt bepaald door een aantal factoren:
- Beschikbare documentatie: Zijn er al tekeningen, risicolijsten of functionele specificaties beschikbaar, dan bespaart dat aanzienlijk tijd.
- Fase van het project: Een analyse vroeg in het ontwerpproces is efficiënter dan een analyse van een al gebouwde cel, waarbij aanpassingen fysiek en kostbaar zijn.
- Complexiteit van de interacties: Hoe meer gevaarlijke zones, modi en gebruikerssituaties, hoe uitgebreider de analyse.
- Normatieve eisen: Als functionele veiligheid (SIL of PL) moet worden aangetoond voor de besturing, vergt dat extra rekentijd en documentatie.
Bij Kruispunt Engineering integreren we de veiligheidsanalyse bij voorkeur vroeg in het engineeringtraject. Zo voorkom je dat veiligheidsmaatregelen achteraf moeten worden ingepast, wat zowel tijd als kosten bespaart.
Veelgestelde vragen
Kan ik een machineveiligheidsanalyse zelf uitvoeren, of heb ik daar altijd een externe specialist voor nodig?
Je mag een machineveiligheidsanalyse intern uitvoeren, mits de verantwoordelijke persoon voldoende kennis heeft van de toepasselijke normen zoals ISO 12100 en ISO 10218-2. In de praktijk ontbreekt die specifieke expertise vaak intern, waardoor fouten in de risicoanalyse pas laat worden ontdekt — soms pas bij een incident of keuring. Een externe specialist brengt niet alleen normkennis mee, maar ook ervaring met vergelijkbare robotcellen en een objectieve blik die intern moeilijk te repliceren is.
Wat gebeurt er met de CE-markering als ik achteraf wijzigingen aanbrengt aan een bestaande robotcel?
Ingrijpende wijzigingen aan een bestaande robotcel kunnen de oorspronkelijke CE-markering ongeldig maken, waarna de cel opnieuw als nieuwe machine wordt beschouwd en een volledige risicobeoordeling vereist. Of een wijziging als ‘ingrijpend’ wordt beschouwd, hangt af van de impact op de veiligheid: het toevoegen van een nieuwe robot, het aanpassen van de besturingslogica of het uitbreiden van de werkruimte zijn typische voorbeelden die een hernieuwde analyse vereisen. Laat bij twijfel altijd vooraf beoordelen of de geplande aanpassing binnen de grenzen van de bestaande markering valt.
Hoe verschilt de veiligheidsanalyse voor een cobot van die voor een traditionele industriële robot?
Bij een traditionele industriële robot wordt het risico voor operators primair beheerst door fysieke afscherming zoals hekken en lichtschermen, waardoor de robot en mens strikt gescheiden blijven. Bij een cobot zonder fysieke afscherming moet de veiligheidsanalyse aantonen dat de robot zelf veilig genoeg is om direct naast mensen te werken, waarbij kracht- en snelheidsgrenzen worden berekend op basis van ISO/TS 15066. Dit maakt de cobot-analyse technisch complexer, omdat de risicobeheersing volledig afhankelijk is van de besturing en de ingestelde veiligheidsparameters.
Welke documenten moet ik aanleveren om een machineveiligheidsanalyse zo efficiënt mogelijk te laten verlopen?
De meest waardevolle documenten zijn technische tekeningen van de robotcel (inclusief lay-out en maatvoering), een overzicht van alle gebruikte componenten met hun veiligheidscertificaten, een beschrijving van alle bedrijfsmodi (zoals automatisch, inleren en onderhoud) en eventuele bestaande risicolijsten of FMEA-documenten. Hoe completer de aangeleverde informatie, hoe minder tijd er verloren gaat aan het reconstrueren van de machine-architectuur en hoe sneller de analyse kan starten.
Wat is het verschil tussen een Performance Level (PL) en een Safety Integrity Level (SIL), en welke kies ik voor mijn robotcel?
PL (volgens EN ISO 13849-1) en SIL (volgens IEC 62061) zijn beide methoden om de betrouwbaarheid van veiligheidsfuncties in een besturing aan te tonen, maar ze zijn afkomstig uit verschillende normen en gebruiken een andere berekeningssystematiek. Voor robotcellen met overwegend mechanische en elektromechanische veiligheidscomponenten wordt PL het meest toegepast; SIL wordt vaker gebruikt bij complexe elektronische of programmeerbare veiligheidssystemen. Beide methoden zijn gelijkwaardig erkend onder de Machinerichtlijn — de keuze hangt af van de aard van de besturing en de voorkeur van de betrokken engineer.
Wat zijn de meest voorkomende fouten die bedrijven maken bij het opstellen van een machineveiligheidsanalyse voor een robotcel?
De meest gemaakte fout is het beperken van de analyse tot de normale productiestand, terwijl gevaarlijke situaties juist vaak ontstaan tijdens het inleren, het oplossen van storingen of onderhoudswerkzaamheden. Een tweede veelvoorkomende fout is het niet iteratief doorlopen van de risicobeoordelingscyclus: na het treffen van een maatregel moeten nieuwe gevaren die daardoor kunnen ontstaan opnieuw worden beoordeeld. Tot slot wordt de documentatieplicht regelmatig onderschat — een mondeling uitgevoerde analyse zonder schriftelijk technisch dossier voldoet niet aan de eisen van de Machinerichtlijn.
Moet de machineveiligheidsanalyse worden herhaald als de robot een nieuw product of een nieuwe taak krijgt toebedeeld?
Ja, als een robot een wezenlijk andere taak krijgt — bijvoorbeeld een zwaarder gereedschap, een hogere snelheid of een andere interactie met operators — moet de veiligheidsanalyse worden herzien voor die specifieke toepassing. Kleine aanpassingen binnen de al beoordeelde grenzen hoeven niet altijd een volledige heranalyse te triggeren, maar moeten wel worden getoetst aan de bestaande risicobeoordeling. Het is verstandig om in de oorspronkelijke analyse al rekening te houden met voorzienbare toekomstige toepassingen, zodat de cel flexibel inzetbaar blijft zonder telkens opnieuw het volledige proces te doorlopen.


